PingID 适合哪些场景和行业
企业身份安全的基础设施
PingID 不是面向个人消费者的 App,它的客户是企业、政府机构和大型非盈利组织。这些组织采购 Ping Identity 整套身份管理平台后,会把 PingID 作为 MFA 模块部署到内部系统中。
你可能在以下场景遇到它:
典型场景
| 场景 | 说明 |
|---|---|
| 公司 VPN 登录 | 在家办公或外出时,连 VPN 会触发 Push 通知到你手机 |
| 内网单点登录 | 用公司账号登录 OA、邮件、项目管理系统时,密码通过后会弹 PingID 验证 |
| Azure AD / Office 365 | 公司把 PingID 集成到微软云端,登录 Outlook / Teams 时会要求 MFA |
| SSH 服务器远程登录 | 运维人员 SSH 连接生产机时需要 PingID 二次确认 |
| AD FS 联邦登录 | 跨公司合作场景,A 公司员工通过 B 公司的 AD FS 访问资源 |
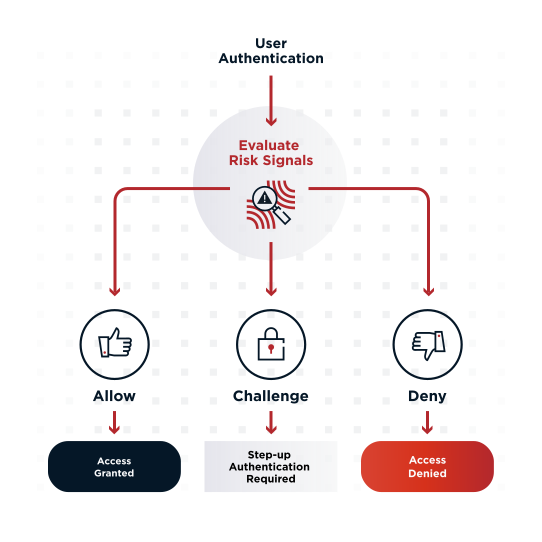
| 高风险操作触发 | 平时只输密码就能看报表,但要导出数据或改配置时自动升级到 PingID |
行业覆盖
Ping Identity 客户遍及金融、医疗、政府、制造、零售、教育等几乎所有行业——只要一家组织有一定规模、有合规要求(比如金融业的 SOX、医疗的 HIPAA)或曾发生过账号安全事件,就大概率会考虑 PingID 这类 MFA 方案。
谁不用 PingID
需要明确:PingID 是企业采购的服务,个人不能单独购买或注册。如果你想给自己的 Google、Facebook 账号加二次验证,PingID 不是合适选择——Google Authenticator、Microsoft Authenticator、Authy 这些面向个人的 2FA App 才是对应产品。
简单说:
- 你是企业 IT 管理员 → 你是 PingID 的付费客户
- 你是普通员工 → 公司 IT 会告诉你需要装 PingID
- 你是个人用户 → PingID 不是给你用的
与 Google Authenticator 的区别
很多人会问:既然 PingID 也能生成 OTP 动态验证码,那跟 Google Authenticator 有什么不一样?
| 对比项 | PingID | Google Authenticator |
|---|---|---|
| 定位 | 企业级 MFA 平台 | 个人 2FA 工具 |
| 谁部署 | 企业 IT | 用户自己 |
| 推送通知 | 支持主动推送 | 不支持,只能手动填 OTP |
| 生物识别 | 支持多种生物识别方案 | 不直接支持 |
| 安全密钥 | FIDO2 / YubiKey | 不支持 |
| 多组织 | 一个 App 管多公司账号 | 也能多账号但只是 OTP |
| 风险自适应 | 企业可配置按风险触发不同强度认证 | 无 |
| 自助服务 | 有企业门户管理设备 | 无 |
| 账号恢复 | 企业 IT 可重置 | 自己丢了就得一个个网站找备用码 |
总结:PingID 本质是带企业管理后台的升级版 2FA 体系——不仅做验证,还给管理员提供设备生命周期管理、风险策略、品牌定制等能力。