多因素认证 MFA 是什么
为什么密码不够用
你可能已经习惯用密码登录各种网站,但密码本身是一个容易被窃取的凭证——钓鱼邮件、撞库攻击、社工骗局都能让攻击者拿到你的密码。一旦泄露,攻击者就可以用你的身份登录系统,造成数据泄露或财务损失。
多因素认证(Multi-Factor Authentication, MFA) 的核心思路很简单:登录时不只检查"你知道的东西"(密码),还要额外验证"你拥有的东西"(手机、安全密钥)或"你本身的特征"(指纹、面部)。即使密码被偷了,攻击者没有你的手机也无法通过第二步验证。
MFA 的三种因素
安全行业通常把认证因素分为三类:
- 知识因素 — 你知道的:密码、PIN 码、安全问题答案
- possession 因素 — 你拥有的:手机、硬件密钥、U 盾之类
- 生物因素 — 你的身体特征:指纹、面部、虹膜
传统的"用户名 + 密码"只用到第一种。MFA 会把第一种和第二种或第三种组合起来——这就是"多因素"的含义。
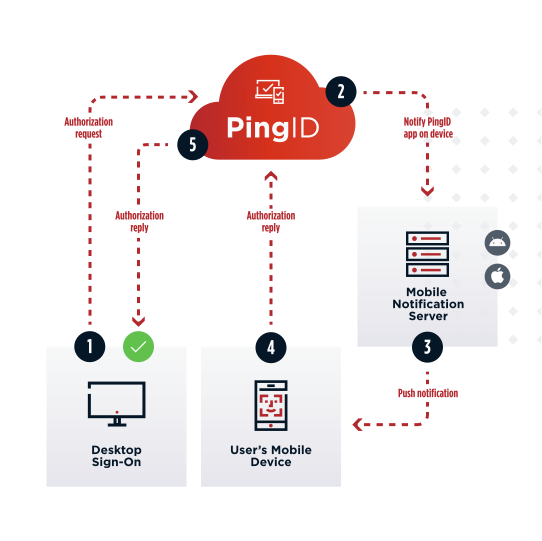
MFA ≠ 2FA,两者是什么关系
很多人会把 MFA 和 2FA(双因素认证)混为一谈:
- 2FA = 两种因素组合,是 MFA 的一个子集
- MFA = 两种或以上因素组合的总称
实际使用中,大家常说的"双因素认证"基本就是在说 MFA,Ping Identity 官方文档里也是把 PingID 称作 multi-factor authentication,而 2FA 这个词更多出现在面向消费者的应用里(比如 Google 账号两步验证)。
PingID 在企业里的位置
PingID 是 Ping Identity 身份平台的核心组件之一。在一个典型的企业部署中:
- PingFederate 负责单点登录(SSO)——让你一套账号通办公区所有系统
- PingID 负责 MFA——在 SSO 的密码验证通过后,再追加一层安全确认
- PingOne Risk / Protect 负责风险评估——根据设备、位置、行为数据决定什么时候需要加强认证
三者组合起来构成完整的企业身份安全链路,而 PingID 就是在"需要额外安全确认"这一步提供具体验证手段的模块。